
營運風險管理
風險管理政策與實務運作
政策目標與核心理念
台名保經於 2021 年經董事會通過《風險管理政策與程序》,將風險管理深度融入日常營運。本政策旨在達成以下四大核心目標:
實現企業目標
提升管理效能
提供可靠資訊
有效分配資源
最高治理與監督架構
風險管理的推動由上而下,確保政策的嚴謹性與執行力:
- 最高決策單位:董事會
- 內控考核:審計委員會(負責內部控制機制的考核)
- 政策擬定與呈報:企業永續發展委員會(負責綜理整體風險管理政策之擬定與年度呈報)
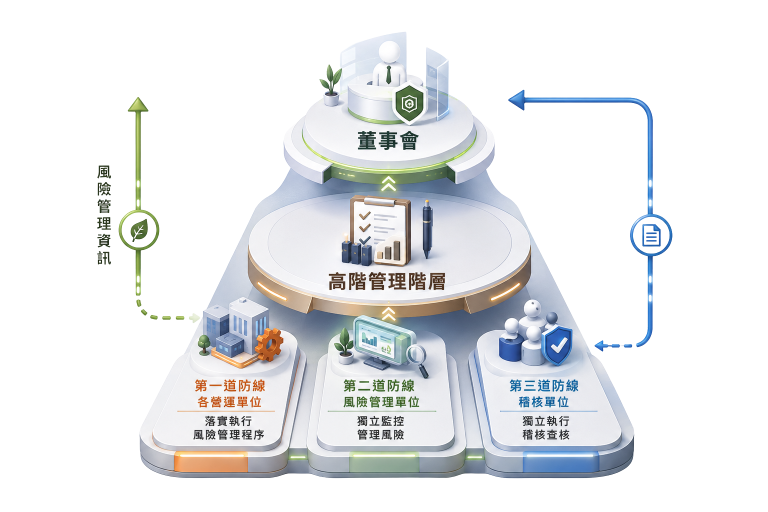
三道防線模型
負責單位:各部門主管
主要職責:負起第一線風險辨識與監控責任。
負責單位:管理處、法遵室、公司治理與風險管理小組
主要職責:管理處負責財務與資安、法遵室職掌法律風險;由治理與風險管理小組彙整執行狀況,提報至委員會監督。
負責單位:稽核室
主要職責:獨立執行內部稽核與制度覆核,以提供改善建議。
ESG 議題涵蓋與落實機制
在風險管理措施上,公司全面應對環境(E)、社會(S)與公司治理(G)三大議題:
- 風險涵蓋範圍:全面涵蓋策略、營運、財務、法遵、資訊安全、氣候及其他潛在風險。
- 標準化作業流程:
定期辨識評估
優先順序設定
每年至少一次向董事會呈報執行情形,並於公司網站公開揭露資訊
呈報與揭露
台名保經2025年風險管理執行情形
權責單位:管理處
風險成因描述:
- 氣候異常的衝擊
- 因應氣候變遷與天然災害相關議題所展開之溫室氣體排放管理、節能減碳管理
策略擬定與措施:
- 行動投保:普及數位化作業,減少紙張耗用與業務往返碳排。
- 數位學習:推動線上早會與數位講義,大幅降低交通碳足跡。
- 辦公節能:落實午間關燈一小時與會議無紙化,強化能源使用效率。
- 綠色採購:優先採購 LED 燈具等低碳節能設備,建構綠色職場。
- 碳排盤查:2025-26 年啟動盤查作業,預計 2027-28 年完成查證。
- 績效控管:落實按季向董事會報告進度,確保減碳進度符合監理要求。
- 資訊揭露:完成 2025 年永續報告書編製,定期披露減碳對策與成果。
- 其餘因應措施請詳 永續報告書 Chapter 4 環境永續。
權責單位:法遵室
風險成因描述:
- 未能遵循各式法律規範而可能衍生之風險
- 各項可能侵害公司權益之法律風險
策略擬定與措施:
- 優化內控與招攬品質:因應監理要求,滾動式修正內部控制制度與行政稽核流程,嚴格控管第一線業務招攬品質。
- 零違規實績:各部室嚴格落實內控作業,2025 年度經稽核室查核確認台名並無違反相關法令遭裁罰紀錄。
權責單位:管理處
風險成因描述:
- 國內外重要政策及法律變動,對公司財務影響及因應措施
- 併購與投資
- 因資產評估、信用與償付能力、流動性風險及會計政策等
- 稅務風險
策略擬定與措施:
- 嚴格管控高風險交易:公司並無從事高風險、高槓桿投資、資金貸與他人、背書保證及衍生性金融商品交易之情事。
- 完善內控與法規授權:公司訂定「取得或處分資產處理程序」、「背書保證作業程序」、「資金貸與他人作業程序」並經股東會通過,未來本公司若有從事相關作業時,將依相關作業程序辦理。
- 健全財務結構與零借款實績:公司因應未來與同業合作或業務擴展,與銀行保持信用額度,截止2025年底並無銀行負債部位,故信用與償付風險低,僅就營運相關給付進行流動性現金預測管理,並依國際會計準則進行會計政策之評估計算,財務風險低。
- 透明化資訊披露機制:委託專業股務代理機構,並設有發言人制度與官網專區,確保財務與業務資訊透明,維持利害關係人良好溝通。
- 落實稅務治理:公司2022年制定《稅務治理政策》,將台名保經及子公司納入合併財務報表編製,以落實稅務合規與治理目標。
- 強化財會專業職能:財會人員及主管不定期參與會計研究發展基金會研習與主管機關宣導會,即時掌握稅務法規動態並強化互動溝通。
權責單位:管理處
風險成因描述:
- 資訊系統遭駭客入侵風險
- 日常作業或文件的個人資料外洩風險
策略擬定與措施:
- 專責組織與評鑑:設有專責資安主管及人員,定期執行資產盤點與風險評鑑,並依據相關結果產出「風險評鑑報告」及「風險處理計畫」。
- 外部顧問與檢測:每年委請資安顧問進行系統檢測,導入先進防禦機制並依評估建議持續優化資安管理。
- 主動監測與防護:資訊部定期巡檢內外部系統,嚴密監控駭客入侵與木馬威脅,確保系統運作安全無虞。
- 機密分級與控管:落實文件分級管理與存取權限控管,透過帳號密碼機制防範核心機密及個資外洩。
- 終端安全與更新:內勤電腦全面安裝防毒軟體並由資訊部集中控管,確保作業系統與防禦機制即時更新。
權責單位:管理處
策略擬定與措施:
- 職場環境維護:定期實施設備巡檢與系統維修,確保辦公環境的安全性與運作穩定。
- 優於法規健檢:提供優於法定標準的員工健檢方案,定期追蹤並守護內勤員工身心健康。