
資安防護
資安政策與管理制度
雙軌治理架構與專責組織
台名保經因產業特性須處理大量客戶個人資料,透過設立雙重委員會與專責人員,由上而下落實資安與個資治理。
個人資料管理委員會
於 2015 年成立委員會並導入 PIMS,負責檢視與優化作業流程中涉及個資的風險控制,提前辨識資料外洩風險。
資訊安全管理委員會
於 2016 年成立委員會並導入 ISMS,監督各營運據點資安政策執行,並已於 2025 年 12 月 24 日向董事會提交完整的資安風險管理報告。
資安專責單位
於 2023 年起依循金管會規範,正式設置資安專責主管及配置 1 名資安專責人員,強化公司資安治理體系。
國際資安標準與數位韌性
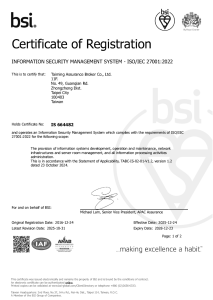
ISO 27001:2022
資訊安全系統驗證
(點擊看詳情)
ISO 27001:2022 資訊安全系統驗證
2016 年首次通過,2024 年完成轉版,並於 2025 年順利通過三年重審
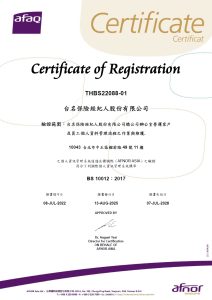
BS 10012:2017
個人資訊管理系統驗證
(點擊看詳情)
BS 10012:2017 個人資訊管理系統驗證
2022 年通過,2025 年持續保持驗證效力。
🛡️ 技術防護與聯防機制:自 2019 年加入 F-ISAC(金融資安資訊分享與分析中心);內部建置 MDR、WAF、防毒系統及端點監控系統,並自 2019 年起投保資安保險。
資訊安全事件管理流程
建置明確的資訊安全事件應變管理流程,確保發生資安異常時,能即時處置以控管風險、降低損害。
發現疑似資安事件,即刻啟動通報機制。

⭕ 符合:啟動「業務持續運作管理 (BCP)」執行應變。
❌ 不符合:依一般資安事件處理;若後續影響擴大,則動態調升等級轉為 BCP 處理。
全面彙整分析資料,提報「資訊安全管理委員會」審議。
每年定期實施業務持續運作演練(含機房電力中斷、網路中斷演練),確保制度有效性。
2025 年資安教育訓練與實務演練
透過多元演練與常態性教育訓練,全面提升內勤員工的資安意識與防護能力。
- 實務演練亮點:2025 年導入 MDR 進行即時監控,並不定期實施「電子郵件社交工程演練」、白帽駭客弱點掃描及行動投保資安檢視。
內勤員工資訊安全與個資保護訓練
完訓率
0%
100
- PIMS個人資料保護教育訓練_2小時
- 資訊安全_資安威脅趨勢與因應_2小時
資安專責人員
完訓率
0%
100
- AI應用與資安風險等六大課程_12小時